关灯
护眼
字体:
大
中
小
第26章 她开价两百万(第4/11页)
怕找不到回家的路!请截图保存本站发布地址:www.dybzfb.com
面。
“星盾漏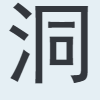 扫描必须限定授权范围。”
“所有扫描都有行为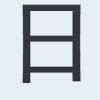 志。”
“不会对外部系统做未授权访问,也不会输出攻击脚本。”
合规助理抬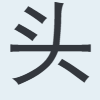 看了我一眼。
这句话显然让她有点意外。
很多学生展示技术,第一反应是炫强。
但商业世界里,强不是唯一价值。
可控、合规、可解释,才是能卖出去的前提。
扫描开始。
星盾很快识别出几项风险。
过期组件。
默认后台路径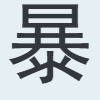 露。
弱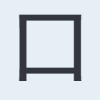 令策略风险。
接返回信息过多。
临时调试文件未清理。
这些都不算罕见。
技术员的表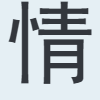 仍然平静。
直到星盾把几个风险点串成了一条路径。
组合风险:中低等级配置错误叠加后,可形成高等级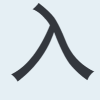 侵路径。
风险说明:
单个过期组件风险为中。
默认后台路径风险为低。
接信息泄露风险为低。
弱令策略风险为中。
但当它们同时存在,并满足特定访问顺序时,将显着提高账号接管与后台进概率。
建议修复优先级:
第一,关闭调试文件。
第二,限制后台访问路径。
第三,升级组件。
第四,调整弱令策略。
第五,减少接信息露。
技术员终于坐直。
“它能识别组合风险?”
“对。”
我说:“单个小不一定致命。”
“但几个小连起来,可能就是一条路。”
“星盾不是只告诉你门锁松了。”
“它会告诉你——门锁松、窗户没关、监控坏了,这三件事连起来意味着什么。”
星韵安静补充:“并且告诉你先修门锁,还是先关窗。”
我点。
“对。”
技术员没说话了。
第三模块。
异常行为识别。
这是星盾最早成型的核心模块。
输的是账号行为志。
星盾开始分析账号登录、权限变化、文件访问、后台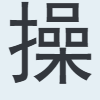 作和志清理行为。
这部分我很熟。
因为当初做这个模块的时候,我脑子里想的,就是林宇那件事。
有些恶意不是没有痕迹。
只是普通 看不到。
或者看到了,也不知道怎么把那些碎片拼成证据。
屏幕上很快出现几组分类。
正常加班作。
异常登录。
疑似被盗账号。
内部越权下载。
慢 风险路径。
伪装成正常流程的恶意作。
技术员点开其中一个案例。
表面上看,这个账号只是晚上登录了后台,下载了几份文件。
单看登录时间,不算异常。
单看下载文件,也不算特别异常。
可星盾给出的风险链里写得很清楚。
该账号过去三个月无夜间访问记录。
本次登录设备指纹与常用设备不一致。
权限申请发生在下载前二十分钟。
下载文件类型与该账号岗位权限不匹配。
下载后出现志清理行为。
清理行为使用的是低级管理员权限绕行。
结论:
疑似内部账号被盗或被授权协助外部导出敏感资料。
建议:
冻结风险作。
保留证据链。
通知管理员复核。
不要立即删除志。
技术员b看了半天,低声说:“这个和第一版比,已经不是一个层级。”
陈砚舟站在旁边,眼神也变了。
他知道星盾很强。
但他之前看到的,更多是异常行为识别的雏形。
现在他看到的是一个完整产品的骨架。
林安琪没有说话。
她的手指轻轻点着桌面。
节奏很慢。
但我能感觉到,她已经开始认真估值了。
第四模块。
反欺诈检测。
这是商业味最重的一部分。
输的是脱敏 易和活动注册样本。
星盾先跑了一遍基础筛选。
本章未完,请点击下一页继续阅读》》
“星盾漏
扫描必须限定授权范围。”
“所有扫描都有行为
志。”
“不会对外部系统做未授权访问,也不会输出攻击脚本。”
合规助理抬
看了我一眼。
这句话显然让她有点意外。
很多学生展示技术,第一反应是炫强。
但商业世界里,强不是唯一价值。
可控、合规、可解释,才是能卖出去的前提。
扫描开始。
星盾很快识别出几项风险。
过期组件。
默认后台路径
露。
弱
令策略风险。
接
返回信息过多。
临时调试文件未清理。
这些都不算罕见。
技术员的表
仍然平静。
直到星盾把几个风险点串成了一条路径。
组合风险:中低等级配置错误叠加后,可形成高等级
侵路径。
风险说明:
单个过期组件风险为中。
默认后台路径风险为低。
接
信息泄露风险为低。
弱
令策略风险为中。
但当它们同时存在,并满足特定访问顺序时,将显着提高账号接管与后台进
概率。
建议修复优先级:
第一,关闭调试文件。
第二,限制后台访问路径。
第三,升级组件。
第四,调整弱
令策略。
第五,减少接
信息露。
技术员终于坐直。
“它能识别组合风险?”
“对。”
我说:“单个小
不一定致命。”
“但几个小
连起来,可能就是一条路。”
“星盾不是只告诉你门锁松了。”
“它会告诉你——门锁松、窗户没关、监控坏了,这三件事连起来意味着什么。”
星韵安静补充:“并且告诉你先修门锁,还是先关窗。”
我点
。
“对。”
技术员没说话了。
第三模块。
异常行为识别。
这是星盾最早成型的核心模块。
输
的是账号行为志。
星盾开始分析账号登录、权限变化、文件访问、后台
作和志清理行为。
这部分我很熟。
因为当初做这个模块的时候,我脑子里想的,就是林宇那件事。
有些恶意不是没有痕迹。
只是普通
看不到。
或者看到了,也不知道怎么把那些碎片拼成证据。
屏幕上很快出现几组分类。
正常加班
作。
异常登录。
疑似被盗账号。
内部越权下载。
慢
风险路径。
伪装成正常流程的恶意
作。
技术员点开其中一个案例。
表面上看,这个账号只是晚上登录了后台,下载了几份文件。
单看登录时间,不算异常。
单看下载文件,也不算特别异常。
可星盾给出的风险链里写得很清楚。
该账号过去三个月无夜间访问记录。
本次登录设备指纹与常用设备不一致。
权限申请发生在下载前二十分钟。
下载文件类型与该账号岗位权限不匹配。
下载后出现
志清理行为。
清理行为使用的是低级管理员权限绕行。
结论:
疑似内部账号被盗或被授权
协助外部导出敏感资料。
建议:
冻结风险
作。
保留证据链。
通知管理员复核。
不要立即删除
志。
技术员b看了半天,低声说:“这个和第一版比,已经不是一个层级。”
陈砚舟站在旁边,眼神也变了。
他知道星盾很强。
但他之前看到的,更多是异常行为识别的雏形。
现在他看到的是一个完整产品的骨架。
林安琪没有说话。
她的手指轻轻点着桌面。
节奏很慢。
但我能感觉到,她已经开始认真估值了。
第四模块。
反欺诈检测。
这是商业味最重的一部分。
输
的是脱敏易和活动注册样本。
星盾先跑了一遍基础筛选。
地址发布邮箱:ltxsba@gmail.com 发送任意邮件即可!
本章未完,请点击下一页继续阅读》》
请截图保存本站发布地址:www.dybzfb.com